Ejemplo Paso a Paso de una Matriz de Riesgos de HIPAA
Una evaluación de riesgos que termina en una carpeta y no vuelve a revisarse deja a la organización expuesta. Este ejemplo de matriz de riesgos HIPAA muestra cómo transformar hallazgos técnicos y operativos en decisiones concretas: qué corregir primero, quién debe hacerlo, qué evidencia conservar y cuándo revisar el avance.
Para una clínica, un grupo médico o cualquier entidad que maneje ePHI, el objetivo no es llenar una tabla para cumplir formalmente. La matriz debe reflejar dónde está realmente la ePHI, qué podría comprometer su confidencialidad, integridad o disponibilidad y si los controles existentes reducen el riesgo de forma demostrable.
Qué debe reflejar una matriz de riesgos de HIPAA
La Regla de Seguridad de HIPAA exige realizar un análisis preciso y exhaustivo de los riesgos y vulnerabilidades que afectan a la confidencialidad, la integridad y la disponibilidad de la ePHI. HIPAA no impone una única plantilla ni una escala numérica obligatoria. Eso da flexibilidad, pero también exige criterio: una matriz genérica, sin activos concretos ni responsables, es difícil de defender ante una auditoría.
Una matriz útil conecta cinco elementos: el activo o proceso afectado, la amenaza, la vulnerabilidad, la probabilidad de que ocurra, el impacto que tendría y el remedio decidido. También debe identificar el control actual, el propietario de la acción y la fecha objetivo. Así, el documento deja de ser una foto estática y se convierte en un registro de administración.
No conviene limitar el alcance a servidores y dispositivos. La ePHI puede estar en el récord médico electrónico, buzones de correo, copias de seguridad, portátiles, dispositivos móviles, plataformas de facturación, herramientas de telemedicina y proveedores que acceden a datos en nombre de la entidad. Los procesos humanos también cuentan: creación y bajas de usuarios, uso compartido de credenciales, envío de información al destinatario equivocado o falta de formación ante correos fraudulentos.
Ejemplo de una Matriz de Riesgos HIPAA para una Clínica
Supongamos una clínica ambulatoria con 35 empleados. Utiliza una plataforma de record médico electrónico, correo electrónico corporativo, estaciones de trabajo en recepción y en la consulta, copias de seguridad en la nube y un proveedor externo de facturación. Para simplificar la priorización, asigna una puntuación de 1 a 5 a la probabilidad y al impacto. El riesgo inherente se calcula multiplicando ambos valores antes de aplicar nuevos controles.
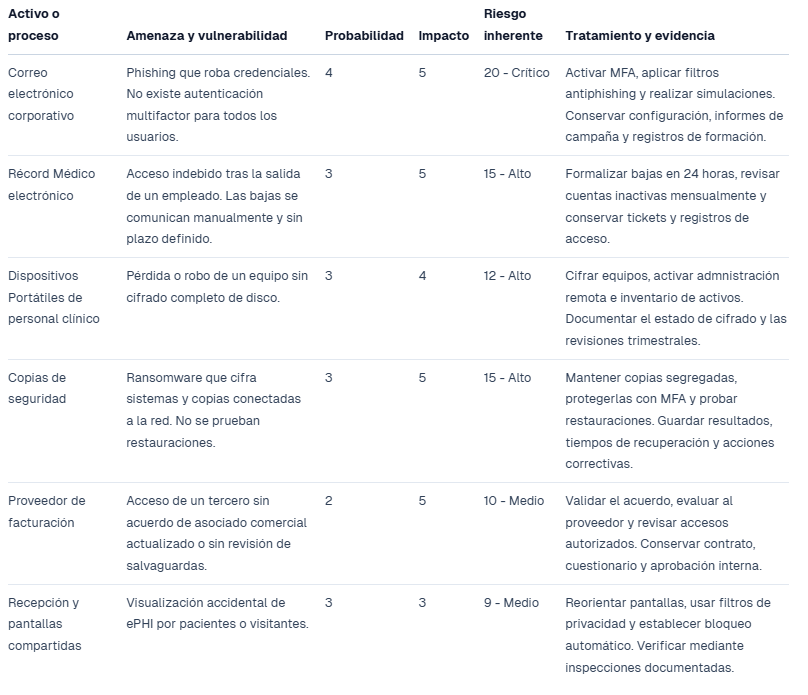
Este ejemplo ilustra una idea clave: dos riesgos con la misma puntuación pueden requerir respuestas distintas. El ransomware y una baja de usuario tardía pueden situarse ambos en nivel alto, pero el primero exige preparación para recuperar la operación y el segundo necesita una disciplina clara de recursos humanos, IT y responsables de área. La matriz prioriza, pero no sustituye el análisis profesional del contexto.
Descargue Gratis la Matriz de Riesgos HIPAA y comience hoy su autoevaluación.
Defina criterios antes de puntuar
La puntuación solo es defendible si todos usan el mismo criterio. Una probabilidad de 5 puede significar que la amenaza es frecuente o que ya ha habido intentos o incidentes similares. Un impacto de 5 puede representar una exposición significativa de ePHI, interrupción de la atención clínica, obligaciones de notificación, daño reputacional o costos de recuperación elevados.
Establezca por escrito qué significa cada nivel. Por ejemplo, una puntuación de 1 puede ser improbable o de impacto limitado y recuperable; una de 3, posible y con interrupción moderada; y una de 5, frecuente o capaz de afectar de forma grave a pacientes y operaciones. Sin estas definiciones, las puntuaciones dependen de percepciones individuales y pierden valor frente a un auditor.
También conviene fijar umbrales de actuación. En este caso, de 15 a 25 es crítico o alto y requiere un plan correctivo con fecha y propietario. De 8 a 14 exige medidas programadas y seguimiento. Por debajo de 8 puede aceptarse temporalmente si se justifica, se aprueba por la administración y se revisa. Aceptar un riesgo no significa ignorarlo: significa que una persona con autoridad entiende la exposición y deja constancia de la decisión.
De la matriz al plan de reducción del riesgo
El error más habitual es detenerse al completar las celdas. Una evaluación identifica problemas; la gestión de riesgos demuestra que la organización los está tratando. Para cada riesgo alto o crítico, el plan debe indicar la medida concreta, el responsable, el presupuesto o recurso necesario, la fecha de vencimiento y la prueba que confirmará su implantación.
Piense en la MFA. Decir “implantar MFA” no es suficiente. Un plan ejecutable precisa qué sistemas quedarán cubiertos, si existen cuentas de servicio que requieren tratamiento especial, quién validará la configuración, cómo se gestionarán excepciones y qué informe demostrará la cobertura. La misma lógica aplica al cifrado, a las revisiones de acceso y a las pruebas de restauración.
Una vez implantado el control, calcule el riesgo residual. Si la MFA está activada, el phishing no desaparece, pero puede bajar de probabilidad 4 a 2. Si el impacto sigue siendo 5, el riesgo residual sería 10. Esa diferencia permite demostrar una reducción medible, sin afirmar de forma poco realista que el riesgo ha sido eliminado.
La evidencia merece el mismo cuidado que el control. Políticas aprobadas, capturas de configuración, registros de auditoría, informes de vulnerabilidades, actas de revisión y resultados de formación deben poder localizarse con rapidez. En una auditoría, una medida que nadie puede probar suele generar la misma preocupación que una medida inexistente.
Cuándo actualizar la evaluación
La evaluación de riesgos no debe depender únicamente de una revisión anual. Debe actualizarse cuando cambie el entorno: incorporación de un nuevo proveedor, migración a la nube, apertura de una facilidad, adopción de telemedicina, incidente de seguridad, cambio relevante de personal o detección de una vulnerabilidad crítica.
Las revisiones periódicas siguen siendo necesarias porque las amenazas evolucionan y los controles se degradan. Una cuenta puede quedar activa por error, un dispositivo puede dejar de recibir actualizaciones o un proveedor puede modificar sus prácticas. El seguimiento continuo reduce el tiempo entre la detección y la corrección, que es donde muchas organizaciones pierden control operativo.
SecureCompliance360 ayuda a convertir ese ciclo en una función continua con análisis de vulnerabilidades, monitoreo, informes y orientación práctica. El valor no está en tener más documentos, sino en mantener una evidencia clara de que los riesgos se identifican, se asignan y se reducen de forma constante.
Una buena matriz termina con responsabilidades visibles y fechas reales. Empiece por los riesgos que podrían exponer ePHI o detener la atención al paciente, asigne un dueño a cada acción y revise el estado antes de que una auditoría o un incidente obligue a hacerlo bajo presión.
Lleve su Cumplimiento con HIPAA al Siguiente Nivel
Mantener el cumplimiento y reducir el riesgo humano requiere un enfoque continuo.
Pruebe GRATIS por 14 días la Plataforma de Gestión del Riesgo Humano de SecureCompliance 360™ y descubra cómo fortalecer la seguridad de su organización con:
Simulaciones de Phishing
Adiestramientos continuos en ciberseguridad
Administración de Políticas
Monitoreo del Dark Web
Reportes de Riesgo Humano
Sin costo. Sin compromiso.
Además, aproveche nuestra Oferta de Verano Caliente de SecureCompliance 360™, que incluye protección avanzada contra ransomware y malware, gestión del riesgo humano y monitoreo continuo de cumplimiento con una tarifa promocional por tiempo limitado.
Solicite hoy su Trial GRATIS de 14 días y conozca cómo reducir riesgos mientras fortalece el cumplimiento HIPAA, sin aumentar la carga administrativa de su organización
Comments