Cumplimiento Proactivo versus Reactivo en la Salud
Una solicitud de documentación de auditoría no debería ser el momento en que una clínica descubre que faltan evaluaciones de riesgo, registros de adiestramientos o pruebas de que sus salvaguardas funcionan. Sin embargo, este es el patrón del cumplimiento proactivo versus reactivo: algunas organizaciones identifican y corrigen las deficiencias de forma continua; otras empiezan a reunir evidencias cuando ya existe una incidencia, una queja o una auditoría HIPAA.
La diferencia no es solo documental. Afecta a la capacidad de proteger la PHI, contener un incidente, mantener la actividad clínica y demostrar que las decisiones de seguridad se tomaron con diligencia. Para propietarios de consultorios, administradores y responsables de cumplimiento, el objetivo no es acumular políticas. Es convertir la conformidad normativa en una función operativa que reduzca riesgos de forma medible.
Cumplimiento proactivo versus reactivo: la diferencia operativa
El cumplimiento reactivo responde a un incidente. Puede ser un correo sospechoso que termina en acceso no autorizado, una pérdida de dispositivo, una petición de pacientes, una inspección o el aviso de un proveedor. La organización actúa de prisa: busca políticas, intenta reconstruir quién tuvo acceso a qué sistema y prepara explicaciones. Aunque esta respuesta puede ser necesaria, trabajar exclusivamente así deja demasiado margen a la improvisación.
El cumplimiento proactivo establece un ciclo permanente de identificación, corrección, verificación y documentación. No parte de la idea de que una política firmada hace dos años sigue siendo suficiente. Parte de preguntas concretas: ¿qué sistemas manejan PHI?, ¿qué vulnerabilidades están abiertas?, ¿quién necesita acceso?, ¿se ha formado al personal ante las amenazas actuales?, ¿puede demostrarse cada control con evidencias recientes?
La diferencia se aprecia especialmente cuando surge un incidente. Una organización reactiva debe investigar mientras intenta decidir qué hacer. Una organización proactiva ya dispone de inventarios, responsables definidos, procedimientos probados, registros de actividad y un historial de revisiones. El incidente sigue siendo serio, pero la respuesta es más rápida, ordenada y defendible.
El costo oculto de esperar
Esperar no ahorra recursos. Solo desplaza el costo hacia un momento de mayor presión. Corregir permisos excesivos, actualizar equipos sin apoyo o localizar acuerdos con proveedores después de recibir un requerimiento suele exigir horas extraordinarias, asesoramiento urgente y decisiones incompletas.
También existe un costo clínico y reputacional. Cuando la seguridad se gestiona como una urgencia administrativa, los equipos pueden verse obligados a cambiar procesos a toda velocidad. Esto interrumpe la atención, genera frustración y aumenta el riesgo de que el personal adopte atajos. La prevención bien administrada reduce esa carga porque introduce mejoras de forma planificada y comprensible.
Qué exige un enfoque proactivo en HIPAA
HIPAA requiere más que un documento de privacidad y un adiestramiento inicial. Exige que las organizaciones analicen los riesgos para la confidencialidad, integridad y disponibilidad de la PHI electrónica, apliquen salvaguardas adecuadas y revisen su eficacia. El grado de complejidad depende del tamaño de la entidad, sus sistemas, su estructura y los riesgos detectados. No todas las clínicas necesitan los mismos controles, pero ninguna debería trabajar sin una evaluación realista de sus riesgos.
Un programa proactivo conecta cinco actividades que suelen manejarse de manera aislada: evaluación de riesgos, seguridad técnica, políticas y procedimientos, formación del personal y conservación de evidencias. Cuando se coordinan, cada actividad refuerza a la otra. Una vulnerabilidad detectada en un análisis técnico debe alimentar el plan de corrección; ese cambio puede requerir actualizar un procedimiento, formar a los usuarios y registrar la evidencia de su cierre.
No se trata de perseguir una perfección imposible. Hay riesgos que no pueden eliminarse por completo, y algunas medidas pueden requerir inversión, cambios de proveedor o tiempo. La responsabilidad de la organización es evaluar el riesgo, decidir una respuesta razonable, asignar responsables y documentar el criterio. Ignorar una deficiencia porque resulta incómoda no es una estrategia de cumplimiento.
Evidencias que deben estar disponibles antes de necesitarlas
La preparación para auditorías depende de poder demostrar lo que se hace, no solo de afirmar que se hace. Las evidencias deben reflejar la operación actual y conservarse de forma accesible. Entre ellas se incluyen la evaluación de riesgos y su plan de mitigación, las políticas vigentes, los registros de adiestramientos, el manejo de accesos, los análisis de vulnerabilidades, los acuerdos con asociados de negocios y la documentación de incidentes.
La calidad importa tanto como la cantidad. Un archivo lleno de plantillas genéricas no demuestra que una consulta haya evaluado sus aplicaciones, sus flujos de datos o sus proveedores concretos. En cambio, un conjunto de documentos actualizado, con responsables y fechas claras, permite responder con seguridad a preguntas operativas y regulatorias.
Cómo pasar de la reacción a la prevención
El cambio empieza por establecer una visión completa de la superficie de riesgo. Muchas organizaciones conocen su record medico electrónico, pero no tienen un inventario actualizado de herramientas de mensajería, servicios de almacenamiento, impresoras, dispositivos móviles, copias de seguridad y proveedores que pueden acceder a PHI. Sin ese mapa, es difícil proteger lo que no se ha identificado.
A continuación, conviene realizar una evaluación de riesgos que combine la revisión administrativa y técnica. Debe valorar amenazas previsibles, vulnerabilidades existentes, probabilidad, impacto y controles ya implantados. Una exploración de vulnerabilidades aporta datos relevantes, pero no sustituye a la evaluación de HIPAA: detectar un sistema sin parchos es esencial, aunque también hay que analizar quién lo utiliza, qué datos procesa y cuál es la consecuencia de un acceso indebido.
Con los hallazgos priorizados, el siguiente paso es un plan de acción realista. Las correcciones de alto impacto, como cuentas compartidas, accesos sin privilegio mínimo, autenticación débil o software obsoleto, requieren fechas, responsables y seguimiento. Las acciones más complejas pueden programarse, siempre que el riesgo esté documentado y se apliquen medidas provisionales cuando proceda.
La capacitación merece el mismo nivel de atención. El personal es una línea de defensa decisiva frente al phishing, el envío equivocado de información, el uso inadecuado de dispositivos y las solicitudes fraudulentas. La formación funciona mejor cuando es periódica, específica para las funciones de cada equipo y respaldada por simulaciones, recordatorios y un proceso sencillo para comunicar dudas o incidentes.
Por último, la supervisión debe ser continua. Los sistemas cambian, entran nuevos empleados, se incorporan aplicaciones y aparecen nuevas amenazas. Revisar los accesos una vez al año puede no ser suficiente para una organización con rotación elevada o múltiples ubicaciones. La frecuencia debe ajustarse al riesgo, pero la revisión no puede depender únicamente de la proximidad de una auditoría.
Cuándo sigue siendo necesaria la respuesta reactiva
Un modelo proactivo no elimina la necesidad de responder ante incidentes. Ninguna salvaguarda garantiza que no habrá un error humano, una vulnerabilidad desconocida o un ataque dirigido. La diferencia es que la respuesta reactiva pasa a formar parte de un plan ensayado, en lugar de ser el único método de mitigación.
Un buen plan de respuesta establece quién recibe el aviso, cómo se preservan las pruebas, qué sistemas pueden aislarse, quién evalúa si ha habido una brecha y cómo se documentan las decisiones. Debe incluir a dirección, operaciones, tecnología y, cuando sea necesario, asesoramiento especializado. También debe evitar un error frecuente: borrar, reiniciar o modificar equipos antes de comprender qué ha ocurrido.
Después de un incidente, el aprendizaje es obligatorio desde una perspectiva práctica. Si un correo de phishing consiguió credenciales, la organización debe revisar no solo al usuario afectado, sino también los controles de autenticación, los permisos, el monitoreo y la capacitación. La respuesta se convierte así en una fuente de mejoramiento preventivo.
Medir el cumplimiento para mantener el control
Los responsables necesitan indicadores que muestren progreso, no una colección de tareas marcadas como completadas. Resulta útil seguir el porcentaje de acciones de riesgo cerradas dentro del plazo, la antigüedad de vulnerabilidades críticas, la cobertura de formación, el estado de las revisiones de acceso y la actualización de la documentación requerida.
Estos indicadores ayudan a la administración a tomar decisiones con contexto. Si una vulnerabilidad sigue abierta durante meses, el problema puede ser técnico, presupuestario o de asignación de responsabilidades. Si la capacitación está completada pero se repiten los errores de manejo de PHI, quizá el contenido no responde a la realidad del equipo. Medir permite corregir el programa antes de que la deficiencia se convierta en un incidente.
Para organizaciones sin un equipo interno amplio, un servicio integrado puede reducir la fragmentación entre consultoría, análisis técnico, formación y preparación documental. SecureCompliance360 reúne supervisión, informes, análisis de vulnerabilidades y orientación práctica para que el cumplimiento no dependa de perseguir a varios proveedores ni de interpretar requisitos sin apoyo.
La pregunta útil no es si su organización puede preparar documentos cuando alguien los solicite. Es si puede demostrar, cualquier semana del año, que conoce sus riesgos, los está tratando y protege la PHI con medidas que funcionan en la práctica. Empezar por una evaluación actual y un plan de corrección priorizado ofrece un primer paso concreto hacia esa tranquilidad.
Y ahora que?
Muchas veces dejamos el cumplimiento para después… hasta que llega una auditoría o ocurre un incidente. En HIPAA, “después lo atendemos” puede convertirse rápidamente en “teníamos que haberlo hecho antes”.
Descarga esta infografía que muestra la diferencia entre una organización que trabaja su cumplimiento de forma PROACTIVA y otra que espera a tener el problema para REACCIONAR.
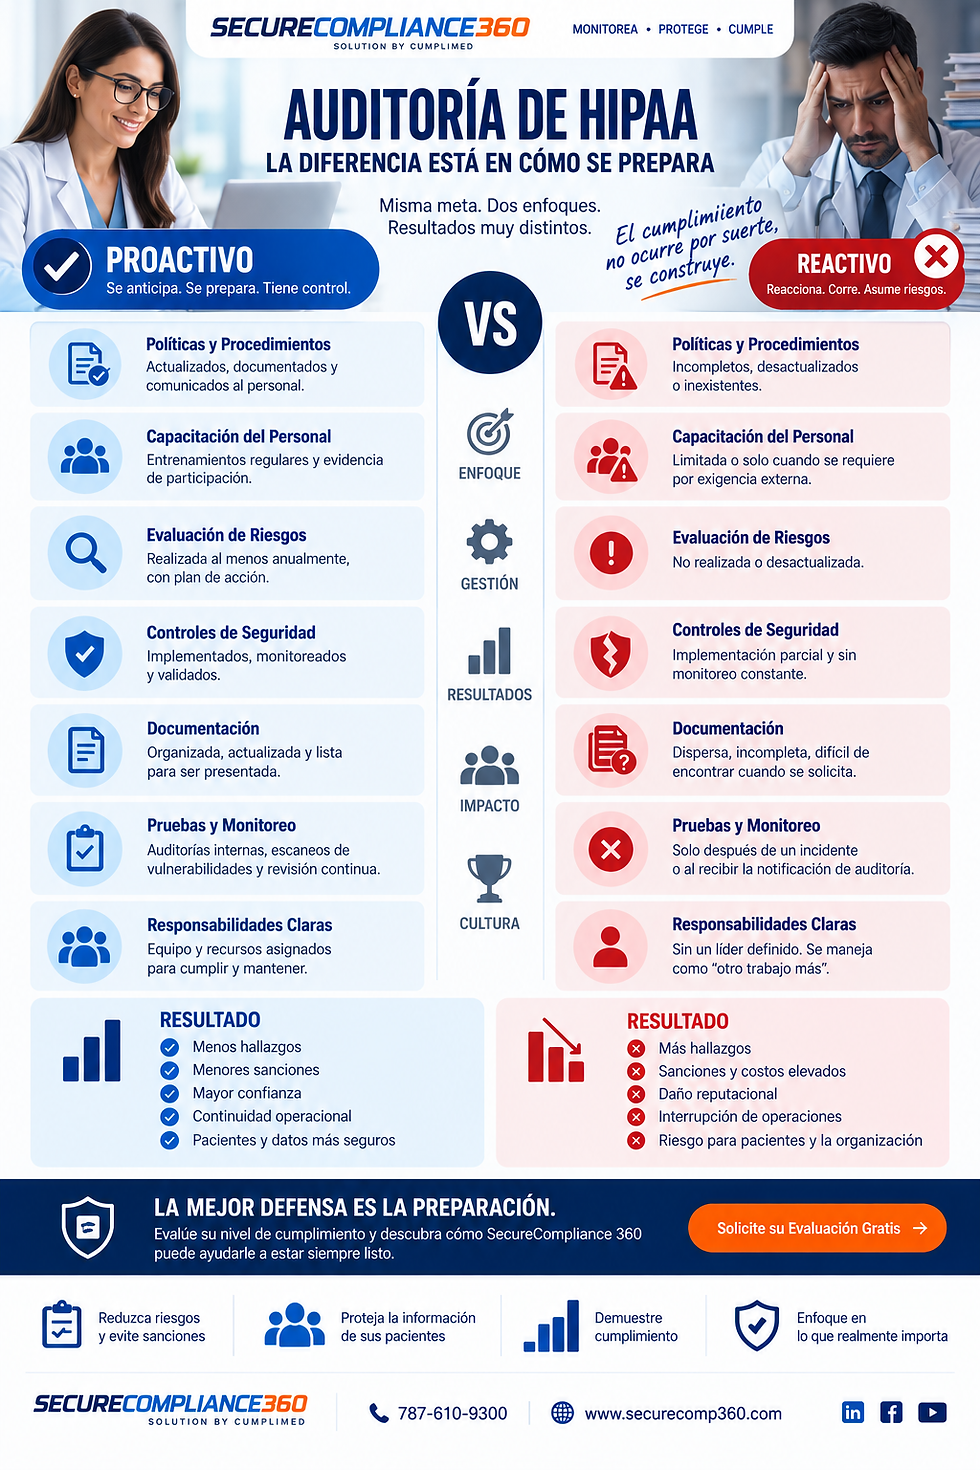
El cumplimiento no debe ser secundario. Es parte de proteger a nuestros pacientes, nuestra información y nuestra organización.
Compártala con su equipo y pregúntense: ¿Estamos preparados o estamos esperando a que pase algo?
SecureCompliance 360™: MONITOREA • PROTEGE • CUMPLE
Comments